Modernisierung des zentralen Firewall-Systems im Forschungsverbund Berlin e.V.
Auf einen Blick
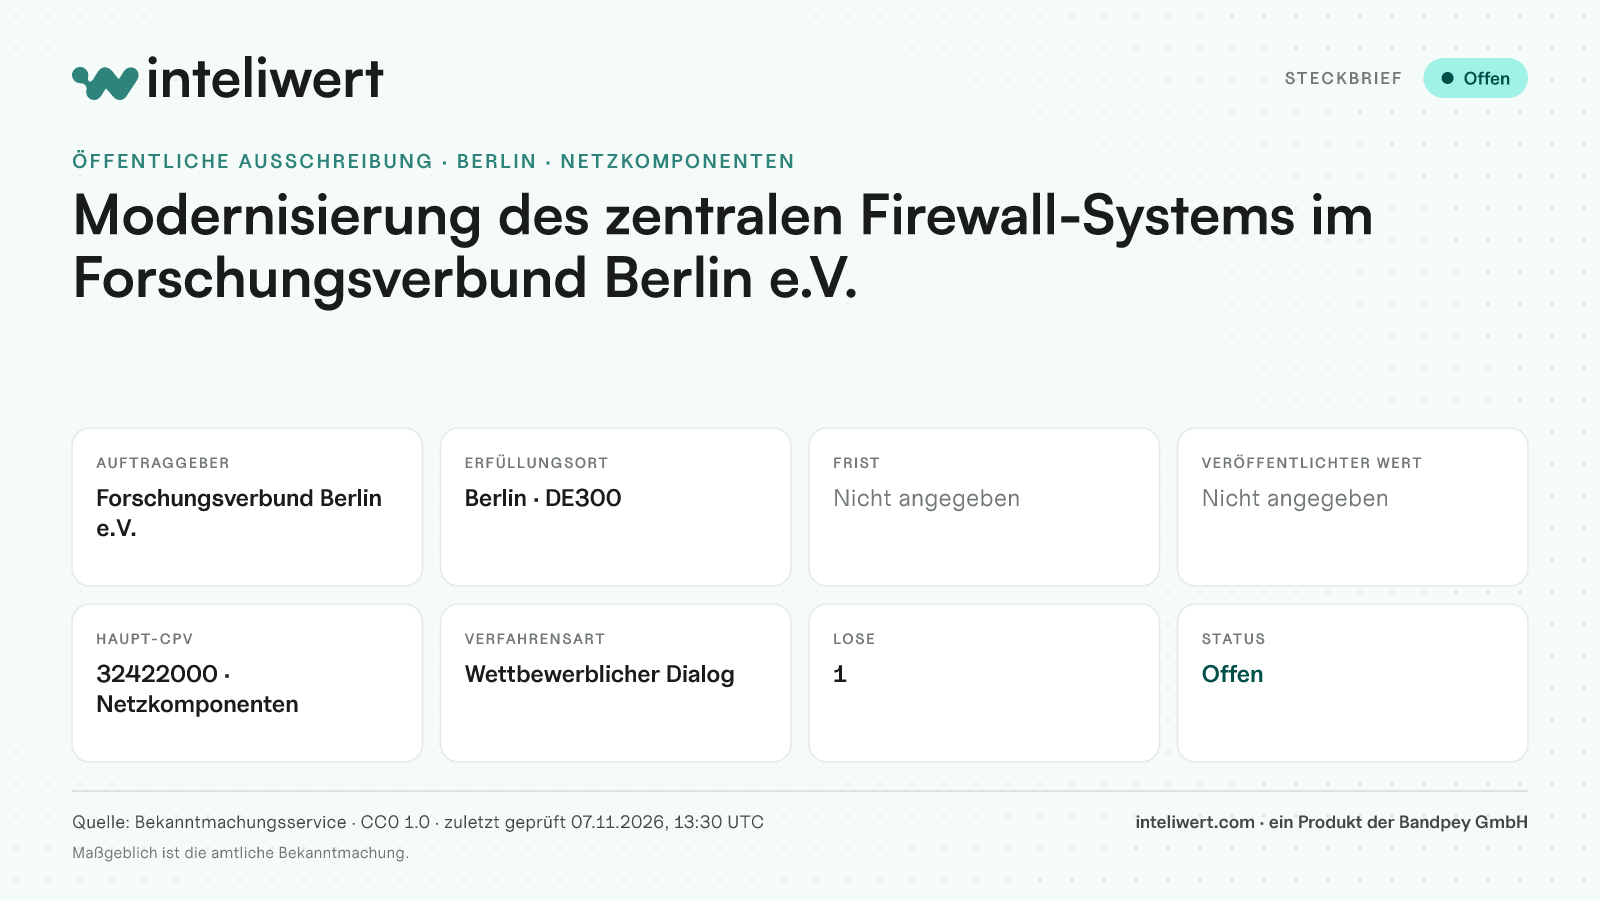
Forschungsverbund Berlin e.V. schreibt Netzkomponenten (CPV 32422000) in Berlin (DE300) und Oberhavel (DE40A) aus. Verfahrensart: Wettbewerblicher Dialog.
Aus der Bekanntmachung
Modernisierung des zentralen Firewall-Systems im Forschungsverbund Berlin e.V.
Eckdaten
Jede Angabe stammt aus der amtlichen Bekanntmachung, zuletzt geprüft am 7. November 2026, 14:30 Uhr (UTC+01:00).
- Status
- OffenAmtliche Bekanntmachung · geprüft am 07.11.2026, 14:30 Uhr (UTC+01:00)
- Frist
- Keine Frist in der BekanntmachungAmtliche Bekanntmachung · geprüft am 07.11.2026, 14:30 Uhr (UTC+01:00)
- Auftraggeber
- Forschungsverbund Berlin e.V., Berlin, DEAmtliche Bekanntmachung · geprüft am 07.11.2026, 14:30 Uhr (UTC+01:00)
- Leistungsort
- Berlin (DE300), Oberhavel (DE40A)Amtliche Bekanntmachung · geprüft am 07.11.2026, 14:30 Uhr (UTC+01:00)
- Haupt-CPV
- Netzkomponenten (CPV 32422000)Amtliche Bekanntmachung · geprüft am 07.11.2026, 14:30 Uhr (UTC+01:00)
- Verfahrensart
- Wettbewerblicher DialogAmtliche Bekanntmachung · geprüft am 07.11.2026, 14:30 Uhr (UTC+01:00)
- Lose
- 1Amtliche Bekanntmachung · geprüft am 07.11.2026, 14:30 Uhr (UTC+01:00)
- Erstmals veröffentlicht
- 15. September 2026, 09:24 Uhr (UTC+02:00)Amtliche Bekanntmachung · geprüft am 07.11.2026, 14:30 Uhr (UTC+01:00)
Faktenblatt
Lose (1)
Los LOT-0000: Modernisierung des zentralen Firewall-Systems im Forschungsverbund Berlin e.V.
Ziel des Vorhabens ist die Modernisierung der Firewall- und Security-Gesamtarchitektur inkl. einer Next Generation Endpoint Protection des Forschungsverbundes. Die künftige Lösung muss den aktuellen und zukünftigen Anforderungen an Informationssicherheit, Verfügbarkeit, Skalierbarkeit, Mandantenfähigkeit, Nachvollziehbarkeit administrativer Tätigkeiten und einen wirtschaftlichen Betrieb entsprechen. Generelle Anforderungen an die neue Firewall-Struktur: - Mehrstufige Firewall-Struktur mit zentral betriebenem Perimeter-Firewall-Cluster und Segmentierungs-Firewall-Clustern je Institut, wobei unterschiedliche Hersteller vorgesehen werden müssen (Dual-Vendor-Strategie) B-Kriterium in BM - VLAN- und IP-basierte institutsbezogene Segmentierung - Virtuelle Domains für Segmentierung der Perimeter-Firewall der Corporate IT - Mindestens zwei Appliances pro geografischem Standort im Active-Passive-Betrieb - Ausbau des Backbone-Durchsatzes auf 10 Gigabit pro Sekunden mit Möglichkeit zur Erweiterung auf 40 Gigabit pro Sekunde ohne Austausch der Hardware sowie schleifenfreie Auslegung des Netzes - Anzahl gleichzeitiger Session: 20.000 bis 65.000; Anzahl VPN-Nutzung je Institut: mindestens 40 bis 70 Nutzer; maximal alle Mitarbeitenden im FVB (1.600 Mitarbeitenden) - Berücksichtigung von QoS-Mechanismen für VoIP und latenzsensible Anwendungen - Granulares, verbundweites einheitliches Rollen- und Berechtigungskonzept für administrative Zugriffe - Multifaktor-Authentifizierung für Benutzer (nativ oder über Identity-Provider) und Administratoren (nativ) - NGFW-Funktionalitäten: o IPS und IDS o Application IP o Geo-IP-Filter - Separierung von Netzen (z.B. Labornetze) via VLAN - Zentraler DNS-Security-Service, DoS-Abwehr, Content-Filterung und Advanced-Threat- Protection sowie die Einbindung externer Blacklists auf Perimeter-Ebene - Leistungsfähige und praktikable DoS-Abwehr - Gemeinsamer, mandantenfähiger WAF-Service für Web-Anwendungen - Plattformunterstützung beim VPN-Zugang für Windows, Linux und MacOS - Compliance-Prüfung für alle Betriebssysteme - Zentrales Management für Perimeter- (zwingend) und Segmentierungsfirewalls (optional) - Mandantentrennung mit granularer Abstufung von Administrationsrechten - Offene Schnittstellen zur Unterstützung von REST- oder XML-basierten APIs, Syslog, Net-Flow/IPFIX, SAML, LDAP, RADIUS und weiteren marktüblichen Integrationsschnittstellen - Remote Access: die Unterstützung etablierter Verfahren mit Split-Tunneling und Carrier-Grade-NAT ist vorzusehen - Identifikation der Institutszugehörigkeit, zum Beispiel über Zertifikate oder Namenskonventionen - SSL-Interception (Inbound für veröffentlichte Dienste sowie Outbound für kritische Server/Clients - E-Mail-Security, mandantenfähig, optional erwerbbar je Institut - Sandbox-Funktionen - Out-of-Band-Management - Mind. Schnittstelle zur automatischen Einbindung von Zertifikaten - IPv6-Zukunftsfähigkeit (eine Umstellung auf IPv6 im Rahmen des Projekts ist nicht geplant) - Zentrales, mandantenfähiges Log-Management mit mindestens dreimonatiger Vorhaltezeit, lokaler Pufferung beziehungsweise kurzzeitiger Fallback-Vorhaltung und Schnittstellen zu einem möglichen SIEM - Mandantenbezogenes und institutsspezifisches Logging Für die beschaffte Hardware, Software, Subskriptionen und Managementkomponenten sind geeignete Support- und Serviceleistungen anzubieten. Dazu gehören Störungsbeseitigung, Wartung, Softwarepflege, Hersteller- und Systemhaus-Support, Hardwaretausch, Patch- und Release-Management, Betriebsunterstützung sowie ein nachvollziehbarer Eskalationsprozess. Die Verfügbarkeit der künftigen Lösung ist mit mindestens 99,9 % pro Jahr anzusetzen. Die konkrete SLA-Ausgestaltung, insbesondere Reaktionszeiten, Wiederherstellungszeiten, Servicezeiten, planmäßige Änderungsfenster und Notfalländerungen, wird im Dialog unter Berücksichtigung von Redundanz, Wirtschaftlichkeit und Betriebsrisiko gemeinsam diskutiert. Darüber hinaus müssen NOC-Leistungen mit Security-Analyse vom zukünftigen Dienstleister erbracht werden. Reine SOC-Leistungen sind als ergänzende Option beziehungsweise Add-on zu behandeln. Für SOC-nahe Leistungen sind insbesondere Monitoring, Triage, Analyse, Alarmierung, Erstbearbeitung, Incident Response, Meldeketten, Rufbereitschaft, Mandantenfähigkeit, SIEM-/SOAR-Anbindung, Logquellen, Sensorik, Reporting und Kommunikationswege zu betrachten.
Verlauf
- 15. September 2026, 09:24 Uhr (UTC+02:00): Erstbekanntmachung Bekanntmachung, Version 01 (Auftrags- oder Konzessionsbekanntmachung – Standardregelung). Amtliche Bekanntmachung
Auftraggeber und Ort
Auftraggeber
Forschungsverbund Berlin e.V.
Berlin, DE
Leistungsort
- Berlin (DE300)
- Oberhavel (DE40A)
Einordnung
CPV-Codes
- 32422000: Netzkomponenten
- 48732000: Datensicherheitssoftwarepaket
- 32424000: Netzwerkinfrastruktur
- 48730000: Sicherheitssoftwarepaket
NUTS-Regionen
- DE300: Berlin
- DE40A: Oberhavel
Amtliche Unterlagen
Die Links führen zum Herausgeber. Inteliwert kopiert die Unterlagen nicht.
Fragen und Antworten
Wer ist der Auftraggeber?
Forschungsverbund Berlin e.V., Berlin, DE.
Was wird beschafft (CPV)?
Netzkomponenten (CPV 32422000), Datensicherheitssoftwarepaket (CPV 48732000), Netzwerkinfrastruktur (CPV 32424000) und Sicherheitssoftwarepaket (CPV 48730000).
Wo wird die Leistung erbracht (NUTS)?
Berlin (DE300) und Oberhavel (DE40A).
Ist die Ausschreibung in Lose aufgeteilt?
Nein, die Bekanntmachung nennt ein einziges Los.
Welche Verfahrensart gilt?
Wettbewerblicher Dialog.
Wie gebe ich ein Angebot ab?
Über die amtliche Bekanntmachung oder das darin genannte Portal. Inteliwert gibt keine Angebote ab. Amtliche Bekanntmachung
Bin ich teilnahmeberechtigt?
Inteliwert beurteilt keine Teilnahmeberechtigung. Die Eignungskriterien stehen in der amtlichen Bekanntmachung. Amtliche Bekanntmachung
Unternehmen, die passen könnten
Mögliche Passung auf Basis öffentlicher Angaben
Unternehmen aus den von Inteliwert erfassten Quellen, nicht der ganze Markt. Inteliwert beurteilt weder Eignung noch Passung oder Chancen.
- KMU (laut Zuschlagsbekanntmachung)Neu bei öffentlichen Aufträgen
Tardex GmbH
BerlinKMU (laut Zuschlagsbekanntmachung)- KMU (laut Zuschlagsbekanntmachung)Neu bei öffentlichen Aufträgen
- KMU (laut Zuschlagsbekanntmachung)Neu bei öffentlichen Aufträgen
Link protect GmbH
KirchseeonKMU (laut Zuschlagsbekanntmachung)Neu bei öffentlichen Aufträgen
Weitere Ausschreibungen dieses Auftraggebers
Weitere veröffentlichte Ausschreibungen dieses Auftraggebers in den indexierten Bekanntmachungen, offene zuerst.
-
OffenAusschreibung
Überlassung von Microsoft-Lizenzen an den Forschungsverbund Berlin e.V. über den BMI-Rahmenvertrag sowie damit verbundene Dienstleistungen
Zuletzt geprüft am 06.11.2026, 07:11 Uhr (UTC+01:00)Amtliche Bekanntmachung -
OffenAusschreibung
OV_LK_08-26-0886 Cz-Züchtungsanlage-Fluoride-2027
Zuletzt geprüft am 06.11.2026, 07:11 Uhr (UTC+01:00)Amtliche Bekanntmachung -
OffenAusschreibung
Bestellung eines externen Datenschutzbeauftragten für den Forschungsverbund Berlin e.V.
Zuletzt geprüft am 04.11.2026, 13:10 Uhr (UTC+01:00)Amtliche Bekanntmachung -
OffenAusschreibung
OV_LK_08-26-0654 Cz-Züchtungsanlage-Oxide-2027
Zuletzt geprüft am 04.11.2026, 13:10 Uhr (UTC+01:00)Amtliche Bekanntmachung -
AbgelaufenAusschreibung
OV_LK_08-26-0886 Cz-Züchtungsanlage-Fluoride-2027
Zuletzt geprüft am 07.11.2026, 04:30 Uhr (UTC+01:00)Amtliche Bekanntmachung
Quelle
- Herausgeber
- Bekanntmachungsservice
- Lizenz
- CC0 1.0
- Amtliche Bekanntmachung
- https://oeffentlichevergabe.de/ui/de/notices/7a855c7f-8d65-411f-9126-6dcb4aec744d
- Zuletzt geprüft
- 7. November 2026, 14:30 Uhr (UTC+01:00)
Maßgeblich ist die amtliche Bekanntmachung. Inteliwert zeigt, was in ihr steht, und verlinkt sie.